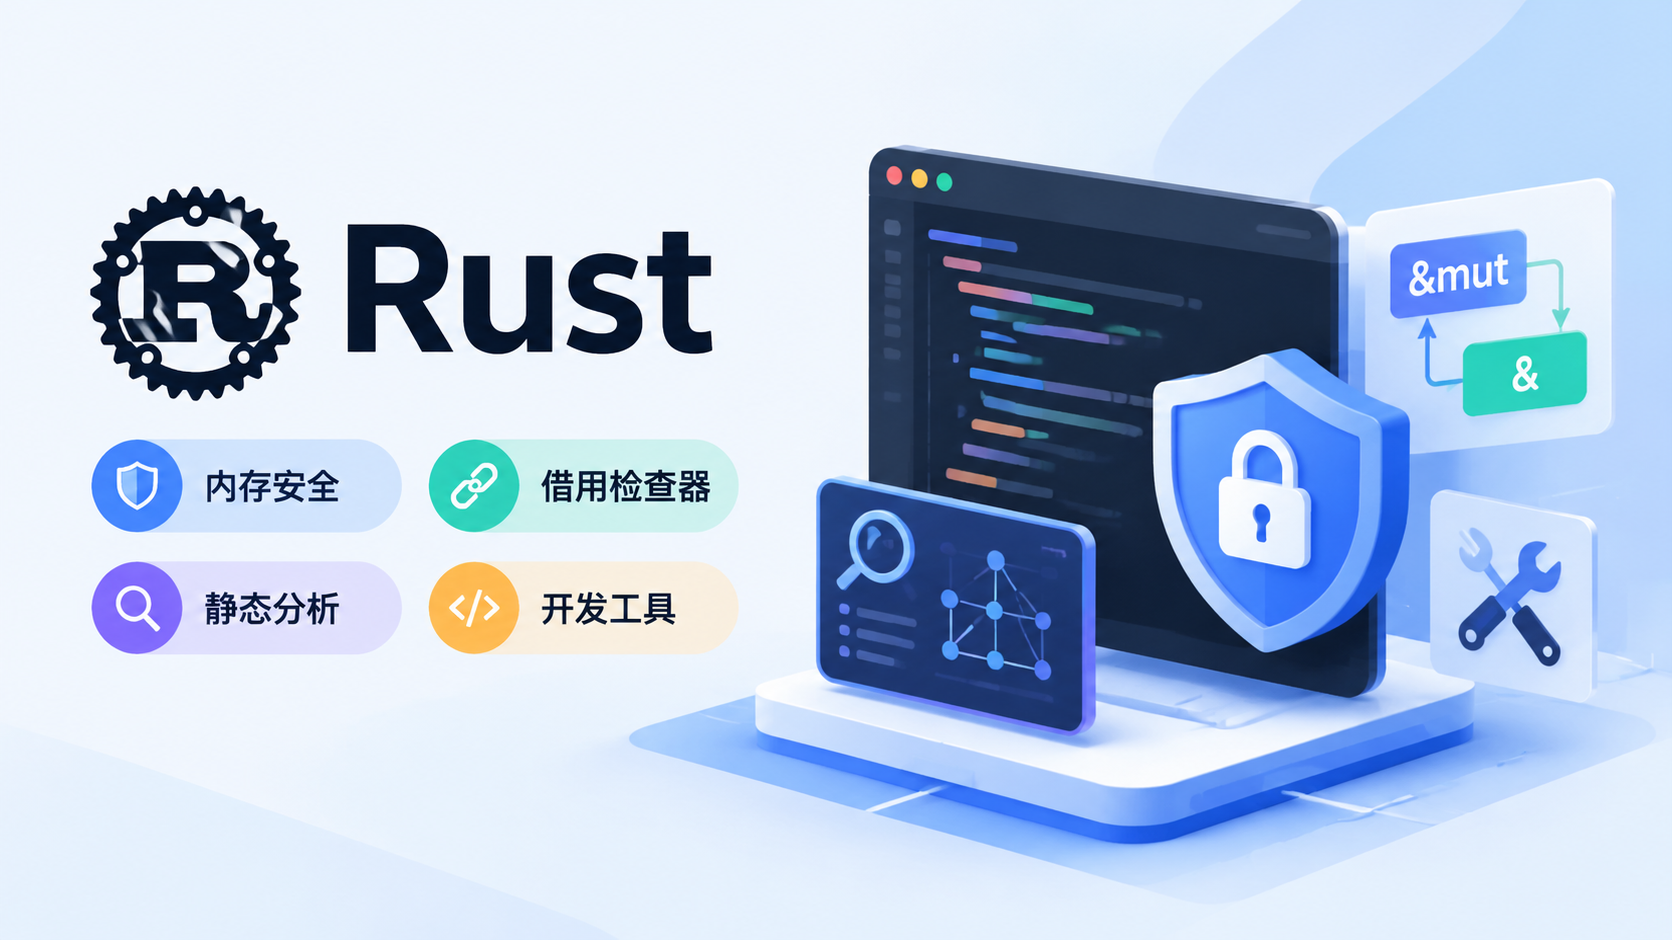
过去数年里,Rust凭借“无数据竞争的内存安全”这一口号,迅速成为系统级编程语言领域的明星。其核心工具——借用检查器,也被视为开发者规避悬垂指针、双重释放等经典内存错误的“护栏”。然而,近日被公开披露的一批未修复多年的借用检查器漏洞,让这份安全感出现了裂痕。
这些漏洞横跨Rust的多个版本,部分甚至可追溯到2014年。尽管绝大多数情况下,普通业务代码很难触发这些底层缺陷,但其存在本身说明:即便是高度形式化的静态分析系统,也无法穷举所有合法但“怪异”的边界组合。
## 对开发工具信任的再评估
从工程实践角度看,这个问题比“是否有漏洞”更值得关注。在团队中,开发者往往基于语言与工具的承诺做出技术选型。一旦核心工具被发现存在长期盲区,安全假设必须被重新校准。这并非Rust独有——任何静态分析器、编译器甚至运行时都可能存在未被验证的假设。
一个值得思考的方向是:我们是否应该将“零内存安全漏洞”视为绝对目标,还是接受静态工具存在未知边界、并辅以动态验证手段(如ASan、Mirin运行时检查)?将工具视为**“高概率正确”**而非**“绝对正确”**,是成熟工程组织的共识。
## 行业启示:测试、审计与工具链的协同
此次事件再次凸显了多层验证的必要性。静态借用检查、动态内存检测、模糊测试与第三方审计,构成了一个互补的安全网。对于关键系统,过度依赖单一工具链可能放大风险。
此外,开源社区的修复速度与透明度也体现了技术生态的韧性。从漏洞报告到补丁发布,整个过程相对迅速,且修复细节公开。这种开放性本身也是降低信任成本的重要因素。
在软件开发工具快速演进的当下,保持谦逊与审慎,或许是比任何单一工具都更可靠的“护栏”。
相关文章